AI 코딩 에이전트의 진화와 새로운 과제
과거의 AI 코딩 도구가 단순한 코드 자동완성(Autocomplete) 수준에 머물렀다면, 이제는 상황이 완전히 달라졌습니다. Anthropic의 Claude Code와 같은 AI 코딩 에이전트는 개발자의 코드베이스를 직접 읽고, 파일을 수정하며, 명령어 실행 및 Git 워크플로우까지 자동화하는 수준에 이르렀습니다. 터미널이나 IDE에서 마치 동료 개발자와 대화하듯 코딩 작업을 지시하고 결과를 받아볼 수 있게 된 것이죠. 이러한 발전은 개발 생산성을 비약적으로 끌어올릴 잠재력을 가지고 있습니다.
하지만 이러한 혁신적인 변화의 이면에는 새로운 과제들이 숨어 있습니다. AI 에이전트가 자율적으로 코드를 대량 생산하면서 보안 취약점 유입, 취약한 오픈소스 패키지(공급망 위험), 시크릿(API Key 등) 노출, 그리고 AI 생성 코드로 인한 레거시 부채(Technical Debt) 및 유지보수성 저하라는 치명적인 양날의 검이 대두되었습니다. 개발 속도가 빨라지는 만큼, 잠재적인 문제점들도 빠르게 확산될 수 있다는 의미입니다.
이 글은 Python 및 현대 개발 환경에서 Claude Code와 같은 AI 에이전트를 도입할 때 마주하는 보안 리스크와 유지보수 난제를 체계적으로 방어하고, 실무에 바로 적용할 수 있는 가이드라인과 체크포인트를 제공하여 개발 생산성과 코드 품질이라는 두 마리 토끼를 모두 잡을 수 있도록 돕는 것을 목표로 합니다.
Claude Code, 어떻게 작동하고 어떤 위험이 있나요?
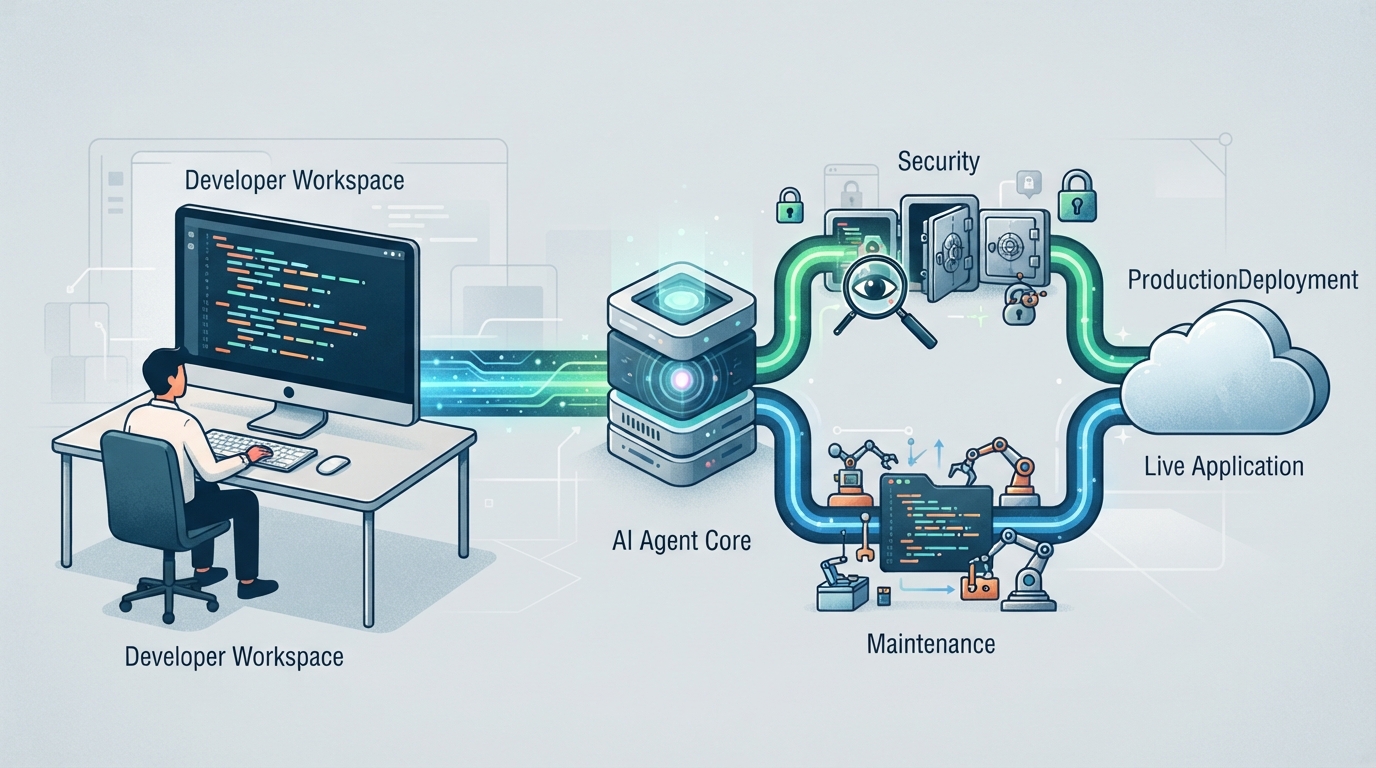
Claude Code는 터미널, IDE, 데스크톱, 브라우저 환경에서 실행되며, 개발자의 로컬 파일 시스템에 접근하고 명령어를 실행할 수 있는 권한을 가집니다. 이는 AI가 코드베이스를 이해하고 수정하는 데 필수적인 기능이지만, 동시에 잠재적인 위험을 내포합니다. 개발자가 명시적으로 제어하지 않으면 민감한 파일(예: .env, 인증서)이나 대외비 코드가 AI 모델의 컨텍스트로 전송될 위험이 있습니다.
Anthropic은 이러한 위험을 인지하고 엔터프라이즈 환경을 위해 코드베이스 취약점을 스캔하고 패치를 제안하는 Claude Security 기능 및 시큐리티 가이드 플러그인 생태계를 확장하고 있습니다. 또한, TrueFoundry와 같은 타사 AI 게이트웨이를 통해 중앙 집중식 MCP(Model Context Protocol) 툴 거버넌스 및 접근 통제를 결합하는 방식이 Barclays와 같은 대기업에서 채택되며 보안 강화 노력이 이어지고 있습니다.
핵심 리스크 분석: 보안과 유지보수
AI 코딩 에이전트 도입 시 가장 주의해야 할 두 가지 핵심 리스크는 바로 ‘보안’과 ‘유지보수’입니다. 각 리스크를 자세히 살펴보겠습니다.
보안 리스크 (Security Risks)
- 취약한 코드 패턴 재생산 (Insecure Code Generation)
LLM(대규모 언어 모델)은 학습 데이터 내에 존재하는 취약한 패턴(예: SQL Injection, 인증 우회, 안전하지 않은 기본 설정 등)을 그대로 재현할 수 있습니다. 에이전트가 빠른 속도로 코드를 작성하므로, 사람이 일일이 검수하지 않으면 이러한 취약점이 대규모로 증폭될 수 있습니다.
- 소프트웨어 공급망 위협 (Vulnerable Dependencies)
Python 프로젝트에서 요구사항을 해결하는 과정(
pip install등)에서 AI가 검증되지 않은 서드파티 패키지나 취약한 트랜스티브(Transitive) 의존성을 끌어들여 소프트웨어 공급망 공격 면을 넓힐 수 있습니다. 이는 프로젝트 전체의 보안을 위협하는 심각한 문제입니다. - 시크릿 및 민감 정보 유출 (Secrets Exposure)
프롬프트나 파일 컨텍스트에 포함된 내부 API Key, DB 접속 정보, 토큰 등이 외부 모델 전송 과정에서 노출되거나, 생성된 코드 내에 하드코딩될 위험이 있습니다. 이는 기업의 핵심 자산과 직결되는 보안 사고로 이어질 수 있습니다.
유지보수 리스크 (Maintenance & Architecture Risks)
- 스파게티 코드 및 아키텍처 일관성 상실
AI 에이전트는 당장 동작하는 코드를 만드는 데 집중하는 경향이 있습니다. 이로 인해 기존 프로젝트의 디자인 패턴(예: DDD, Clean Architecture)이나 코딩 컨벤션을 무시하고 단편적인 함수들을 양산하기 쉽습니다. 결과적으로 코드가 복잡해지고 이해하기 어려워지는 ‘스파게티 코드’가 될 수 있습니다.
- 기술 부채(Technical Debt)의 가속화
사람이 작성하지 않아 문맥 이해가 부족한 코드가 쌓이면서, 향후 디버깅, 리팩토링, 기능 확장이 극도로 어려워지는 현상이 발생합니다. 이는 장기적으로 개발 비용을 증가시키고 프로젝트의 발목을 잡는 ‘기술 부채’를 가속화하는 원인이 됩니다.
실전 대응 전략: 보안 강화와 유지보수성 확보
AI 코딩 에이전트의 잠재력을 최대한 활용하면서도 위에서 언급한 리스크를 효과적으로 관리하기 위한 실전 전략을 소개합니다.
보안 방어 체계 구축 (Security Guardrails)
- 시크릿 스캔 자동화 (Pre-commit Hook)
로컬 환경에서 Claude Code가 파일을 수정한 직후 Git Commit 시점에
git-secrets나TruffleHog등의 툴이 작동하도록 설정하여 하드코딩된 크레덴셜을 원천 차단합니다. 이는 민감 정보 유출을 막는 1차 방어선입니다. - 보안 플러그인 및 정적 분석(SAST) 결합
Claude Code의 보안 가이드 플러그인을 활용하거나, CI/CD 파이프라인에 SonarQube, Semgrep 등의 SAST(Static Application Security Testing) 툴을 연동하여 AI가 생성한 Pull Request(PR)를 자동으로 검사합니다. 이를 통해 취약한 코드 패턴을 조기에 발견하고 수정할 수 있습니다.
- 의존성 취약점 모니터링
Python 프로젝트의
requirements.txt나pyproject.toml변경 시 Dependabot 또는 Snyk 등을 통해 서드파티 패키지의 취약점을 실시간으로 검증합니다. 이는 소프트웨어 공급망 위협으로부터 프로젝트를 보호하는 데 필수적입니다.
유지보수성 확보를 위한 가이드라인 (Maintainability Best Practices)
CLAUDE.md(프로젝트 규칙 파일) 활용프로젝트 루트에
CLAUDE.md파일을 두어 코딩 스타일, 프로젝트 구조, 아키텍처 원칙, 사용 금지 패턴 등을 명시합니다. AI 에이전트는 이 파일을 먼저 읽고 코드를 작성하므로, 프로젝트의 일관성을 유지하는 데 핵심적인 역할을 합니다.- 작은 단위의 에이전트 작업 지시 (Atomic Task Prompting)
“프로젝트 전체를 리팩토링해줘”와 같은 거대한 지시 대신, “이 특정 모듈의 예외 처리를 보완하고
pytest기반의 단위 테스트를 추가해줘”와 같이 명확한 범위와 테스트 조건을 제시합니다. 이는 에이전트가 더 정확하고 의도에 맞는 코드를 생성하도록 돕고, 기술 부채를 줄이는 데 기여합니다. - 필수 테스트 코드 작성 의무화
AI 에이전트에게 코드를 요구할 때 반드시
pytest기반의 테스트 코드를 동반 작성하도록 프롬프트를 강제합니다. 테스트가 통과되지 않은 코드는 머지할 수 없도록 프로세스를 고정하여 코드의 신뢰성과 유지보수성을 확보합니다.
단계별 실천 가이드: AI 에이전트 안전하게 도입하기
위에서 제시된 전략들을 실제 개발 워크플로우에 어떻게 적용할 수 있을지 단계별로 살펴보겠습니다.
- 1단계: 환경 격리 및 권한 설정
Claude Code 실행 시 민감 파일(
.env, PEM 키 등)이.gitignore및 에이전트 제외 설정에 포함되어 있는지 확인합니다. 불필요한 파일에 대한 접근 권한을 최소화하여 정보 유출 위험을 줄입니다. - 2단계: 규칙 파일(
CLAUDE.md) 정의Python 버전, 린터 규칙(Black, Flake8, Ruff 등), 타입힌트(
mypy) 사용 여부 등 프로젝트의 코딩 표준을 담은CLAUDE.md문서를 작성합니다. 이 문서는 AI 에이전트의 행동 지침이 됩니다. - 3단계: 에이전트 기반 개발 및 실시간 검토
터미널/CLI를 통해 AI 에이전트에게 기능을 구현하도록 지시하되, 생성된 Diff(변경 사항)를 꼼꼼히 리뷰하고 시크릿 포함 여부를 점검합니다. AI가 생성한 코드도 사람이 작성한 코드와 동일하게 검토해야 합니다.
- 4단계: 자동화된 CI/CD 검증 검문소 통과
GitHub Actions 등 CI/CD 파이프라인에서
pytest를 통한 단위/통합 테스트, SAST 스캔, 의존성 취약점 검사를 거쳐 모든 검증을 통과한 코드만 마스터 브랜치에 통합합니다. 자동화된 검증은 휴먼 에러를 줄이고 코드 품질을 일정하게 유지하는 데 필수적입니다.
결론: 현명한 AI 에이전트 활용을 위한 제언
Claude Code와 같은 AI 코딩 에이전트는 개발 속도를 비약적으로 높여주는 강력한 도구임이 분명합니다. 하지만 “자동 생성된 코드에 대한 최종 책임은 개발자에게 있다”는 원칙을 잊어서는 안 됩니다. AI는 도구일 뿐, 그 결과물의 품질과 보안을 책임지는 것은 결국 사람의 몫입니다.
따라서 엄격한 린터/테스트 자동화, CLAUDE.md를 통한 컨텍스트 제어, 그리고 시크릿/보안 스캔 프로세스를 개발 워크플로우에 견고하게 결합할 때 비로소 보안과 유지보수라는 두 마리 토끼를 모두 잡을 수 있습니다. 지금 바로 여러분의 프로젝트에 CLAUDE.md를 추가하고, CI/CD 파이프라인에 보안 검증 단계를 강화하는 것부터 시작해 보세요. AI 에이전트와 함께 더욱 안전하고 효율적인 개발 환경을 구축할 수 있을 것입니다.
함께 보면 좋은 글
- Claude Code와 AI 코딩 에이전트: 보안과 유지보수, 두 마리 토끼 잡는 실전 가이드
- Claude Code와 바이브 코딩으로 본 AI 코딩 에이전트: 실무 활용법과 놓치지 말아야 할 보안 리스크
- AI 코딩 에이전트, 개발 생산성을 극대화하는 Claude Code 실무 워크플로우
참고자료
최신 정보와 수치 확인에 참고한 공개 자료입니다. 제품·정책·가격은 변경될 수 있으므로 중요한 결정 전 원문도 확인해 주세요.
작성 안내: 공개 자료 조사와 AI 보조 작성·자동 품질검사를 활용했습니다. 확인 가능한 출처를 우선 사용하며, 실제 환경에서는 버전·조건에 따라 결과가 달라질 수 있습니다.