도입부: 2026년형 IoT 현장의 현실과 OTA의 저주
2026년, 스마트팩토리와 로봇 산업은 그 어느 때보다 빠르게 진화하고 있습니다. 수천, 수만 대에 달하는 IoT 디바이스들이 현장에서 쉴 새 없이 데이터를 생산하고 임무를 수행하죠. 하지만 이 모든 장비의 펌웨어를 현장 방문 없이 안정적으로 업데이트하는 것은 여전히 많은 엔지니어에게 풀기 어려운 숙제입니다. 기존의 모놀리식(Monolithic) 펌웨어 업데이트 방식은 전체 시스템을 통째로 교체해야 하므로, 업데이트 실패 시 디바이스가 벽돌처럼 먹통이 되는 ‘브릭(Brick)’ 현상이나 막대한 네트워크 대역폭 낭비, 그리고 복구의 어려움이라는 치명적인 단점을 안고 있습니다.
이러한 고통을 끝내기 위해, 이 글에서는 컨테이너 기반 엣지 배포와 자동 롤백 메커니즘을 결합한 혁신적인 펌웨어 업데이트 전략을 소개합니다. Yocto Project로 다져진 견고한 베이스 OS 위에 K3s로 컨테이너 워크로드를 오케스트레이션하고, AWS IoT FleetWise로 엣지 디바이스의 상태를 실시간으로 모니터링하며 99% 이상의 안정성을 확보하는 방법을 구체적으로 알려드립니다. 이 글을 통해 여러분은 대규모 IoT 디바이스 플릿을 효율적이고 안정적으로 관리할 수 있는 실질적인 노하우를 얻게 될 것입니다.
핵심 아키텍처: 왜 Yocto와 K3s, 그리고 FleetWise의 조합인가?
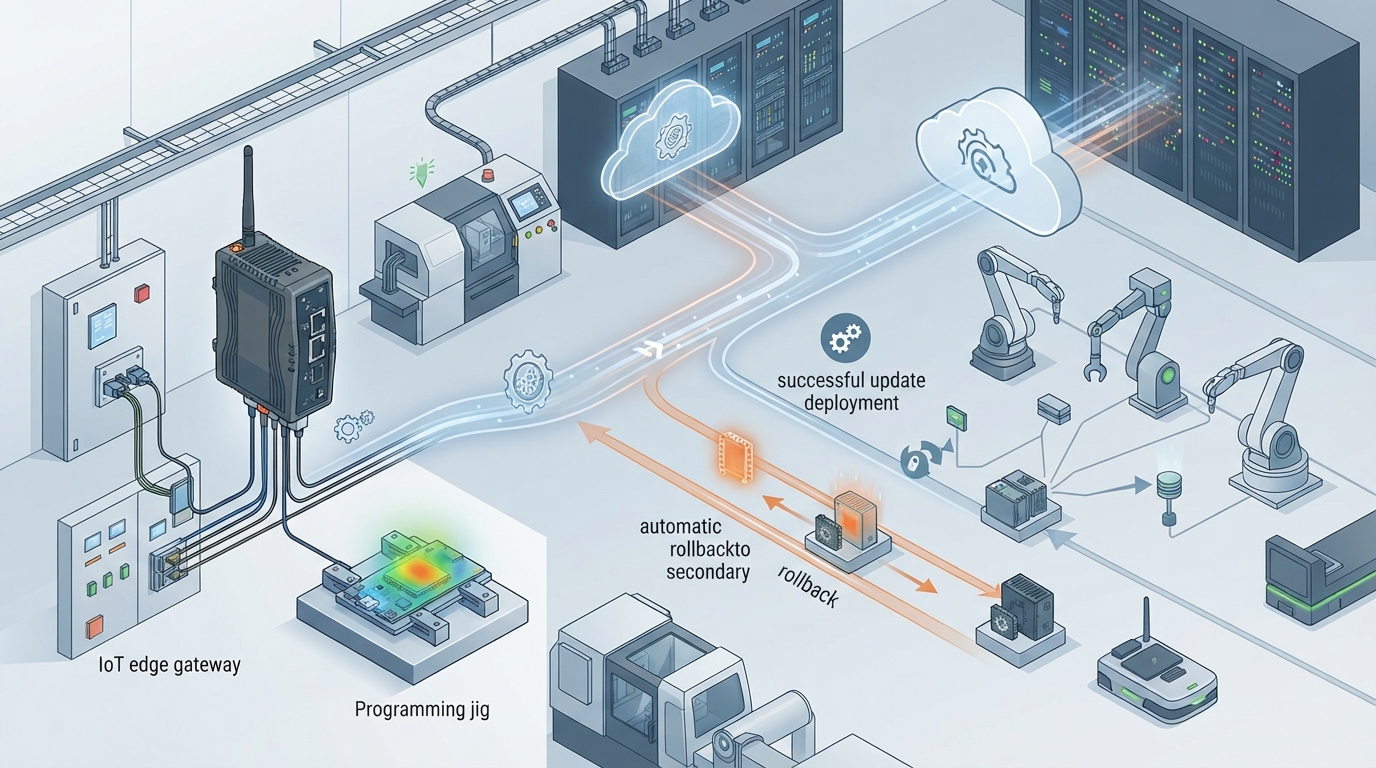
대규모 IoT 엣지 디바이스의 펌웨어 안정성을 극대화하기 위해서는 각 기술 스택의 장점을 유기적으로 결합하는 것이 중요합니다. Yocto, K3s, 그리고 AWS IoT FleetWise는 이러한 목표를 달성하기 위한 최적의 조합을 제공합니다.
1. Yocto Project로 커스텀 엣지 OS 다지기
Yocto Project는 하드웨어에 최적화된 최소형 임베디드 리눅스(Custom Linux OS) 이미지를 빌드하는 데 필수적인 도구입니다. 특히, 컨테이너 기반 아키텍처에서는 OS 레이어와 애플리케이션 컨테이너 레이어를 분리하여 관리하는 것이 핵심입니다. Yocto의 meta-virtualization 레이어를 활용하면 K3s 및 OCI(Open Container Initiative) 호환 컨테이너 런타임(예: containerd)을 베이스 이미지 단계부터 정밀하게 제어하고 통합할 수 있습니다. 이는 과거의 모놀리식 펌웨어 업데이트 방식이 지닌 대역폭 낭비와 브릭 리스크를 줄이는 데 결정적인 역할을 합니다.
2. K3s를 통한 초경량 컨테이너 오케스트레이션
CNCF(Cloud Native Computing Foundation) 표준을 따르면서도 단일 바이너리(curl -sfL https://get.k3s.io | sh -) 형태로 동작하는 K3s는 자원이 제한된 엣지 환경에 최적화된 초경량 쿠버네티스입니다. 스마트팩토리 PLC, 산업용 게이트웨이, 자율이동로봇(AMR) 등에서 클라우드와 동일한 선언형(Declarative) 매니페스트 구조를 유지하며 애플리케이션을 배포하고 관리할 수 있습니다. 이는 GitOps 패턴(ArgoCD 등 활용)과 연동하여 원격 디바이스의 상태 동기화 및 가시성을 확보하는 데 강력한 기반을 제공합니다.
3. FleetWise로 엣지 텔레메트리 및 헬스 체크 실시간 연동
AWS IoT FleetWise는 차량 및 스마트팩토리 설비(CAN 버스, 센서 등)의 대규모 텔레메트리 데이터를 고효율로 수집, 변환하여 클라우드로 전송하는 서비스입니다. FleetWise Edge Agent(FWE)를 컨테이너화(aws-iot-fleetwise-edge 등 퍼블릭 ECR 이미지 활용)하여 K3s 클러스터 내 Pod로 배포하면, 엣지 디바이스의 하드웨어 상태, 리소스 사용량, 애플리케이션 로그 등을 실시간으로 모니터링할 수 있습니다. 가상 CAN 인터페이스(vcan0) 연동 및 디바이스 인증서 동적 마운트를 통해 엣지단 데이터 수집의 안정성과 보안성을 동시에 확보하는 것이 가능합니다.
실전 구축 가이드: 99% 안정성을 만드는 배포 & 자동 롤백 파이프라인
이제 Yocto, K3s, FleetWise를 활용하여 펌웨어 안정성 99%를 달성하는 실전 업데이트 파이프라인 구축 단계를 살펴보겠습니다.
1. OS 이미지 표준화 (Yocto 기반)
- Minimal Image 빌드: Yocto Project를 사용하여 하드웨어에 최적화된 최소한의 리눅스 이미지를 빌드합니다. 이때
meta-virtualization레이어를 포함하여 컨테이너 런타임(containerd)이 OS 수준에서 안정적으로 동작하도록 구성합니다. - A/B 파티션 구조 적용: 업데이트 실패 시 물리적 복구 기반을 마련하기 위해 A/B 파티션(Dual Rootfs) 구조를 적용합니다. 이는 새로운 펌웨어를 비활성 파티션에 설치하고, 문제가 발생하면 이전 버전으로 안전하게 롤백할 수 있는 핵심 메커니즘입니다.
2. 경량 오케스트레이터 구동 (K3s)
- K3s 서비스 자동 활성화: Yocto로 빌드된 OS가 부팅될 때 K3s 서비스가 자동으로 활성화되도록 설정합니다. 이는 디바이스 재부팅 후에도 컨테이너 워크로드가 즉시 실행될 수 있도록 보장합니다.
- 로컬 디스크 I/O 최적화: K3s의 백엔드 데이터베이스로 SQLite를 사용하는 경우, 로컬 디스크 I/O 성능을 최적화하여 자원이 제한된 환경에서도 안정적인 동작을 보장합니다.
3. 선언형 배포 및 자동 롤백 체계 (GitOps + System-Upgrade-Controller)
쿠버네티스 네이티브 컨트롤러를 활용하여 펌웨어 및 컨테이너 이미지 업데이트를 선언형으로 관리합니다.
- GitOps 기반 배포: ArgoCD와 같은 GitOps 도구를 활용하여 Git 저장소에 정의된 매니페스트(YAML 파일)를 기반으로 엣지 디바이스의 K3s 클러스터에 애플리케이션 컨테이너를 배포합니다. 이는 ‘코드로서의 인프라(Infrastructure as Code)’ 원칙을 엣지 환경에 적용하는 것입니다.
- System-Upgrade-Controller 활용: K3s 클러스터 자체의 업그레이드 및 OS 펌웨어 업데이트를 관리하기 위해 System-Upgrade-Controller와 같은 쿠버네티스 네이티브 컨트롤러를 사용합니다. 이는 특정 조건(예: Git 저장소의 새 이미지 태그)이 충족될 때 자동으로 업데이트를 트리거합니다.
- 헬스 체크 및 자동 롤백: 배포된 컨테이너에 Liveness Probe와 Readiness Probe를 설정하여 애플리케이션의 상태를 지속적으로 모니터링합니다. 헬스 체크 실패 시, System-Upgrade-Controller 또는 GitOps 도구는 자동으로 이전 버전의 매니페스트로 롤백을 트리거하여 서비스 중단을 최소화합니다. A/B 파티션 전략과 연동하여 OS 레벨의 롤백도 가능하게 합니다.
4. 텔레메트리 및 원격 모니터링 (FleetWise)
- FWE 에이전트 컨테이너화: AWS IoT FleetWise Edge Agent(FWE)를 컨테이너화하여 K3s 클러스터 내 Pod로 배포합니다. 이는 FWE의 배포와 관리를 쿠버네티스 생태계 안에서 통합하여 효율성을 높입니다.
- 실시간 상태 전송: 컨테이너화된 FWE 에이전트는 엣지 노드의 리소스 상태(CPU, 메모리), 하드웨어 에러 로그, CAN 버스 데이터 등을 실시간으로 수집하여 AWS IoT Core로 전송합니다. 이를 통해 관리자는 엣지 디바이스의 상태를 99% 이상의 가시성으로 파악하고 선제적으로 대응할 수 있습니다.
현직 엔지니어의 트러블슈팅 노하우 & 비용·제약 사항 고백
아무리 견고한 아키텍처라도 실제 현장에서는 예상치 못한 문제에 직면할 수 있습니다. 다음은 대규모 IoT 엣지 디바이스 관리 시 발생할 수 있는 주요 실패 시나리오와 그에 대한 실전 대응 방안입니다.
| 구분 | 주요 실패 시나리오 | 원인 및 리스크 | 실전 대응 방안 (Mitigation) |
|---|---|---|---|
| 네트워크 단절 | 원격 OTA 도중 셀룰러/Wi-Fi 신호 유실 | 디바이스가 비정상 상태로 멈추거나 부팅 불능(Brick) | A/B 파티션 스위칭 메커니즘 및 Watchdog Timer 설계를 통한 자동 복구 로직 강제화 |
| 자원 한계 | K3s 및 컨테이너 오버헤드로 인한 메모리 락 | 라즈베리파이 급 혹은 저사양 임베디드 기기에서 OOM(Out of Memory) 발생 | K3s 불필요 컴포넌트(ServiceLB 등) 비활성화, 컨테이너별 Memory/CPU Request·Limit 엄격 설정 |
| 보안 인증서 | OTA 과정 중 IoT 인증서 만료 또는 유출 | 클라우드 커넥션 끊김 및 섀도우 디바이스 발생 | AWS IoT FleetWise Edge Agent 컨테이너 내 볼륨 마운트 구조 적용 및 자동 갱신 파이프라인 구축 |
저사양 디바이스 최적화 팁: K3s는 경량 쿠버네티스이지만, 여전히 일정 수준의 리소스를 요구합니다. 라즈베리파이와 같은 저사양 디바이스에서는 K3s 설치 시 불필요한 컴포넌트(예: ServiceLB, Traefik Ingress)를 비활성화하여 메모리 사용량을 최소화해야 합니다. 또한, 각 애플리케이션 컨테이너에 Memory/CPU Request와 Limit을 엄격하게 설정하여 OOM(Out of Memory) 발생을 방지하는 것이 중요합니다.
클라우드 인프라 비용 및 러닝 커브: AWS IoT FleetWise와 같은 클라우드 서비스는 사용량에 따라 비용이 발생합니다. 대규모 플릿을 운영할 경우 데이터 수집 및 전송량에 대한 비용 계획을 철저히 세워야 합니다. 또한, Yocto, K3s, AWS IoT 서비스는 각각 학습 곡선이 존재합니다. 초기에는 각 기술 스택에 대한 이해와 통합 과정에서 시행착오를 겪을 수 있으므로, 충분한 시간과 리소스를 할당하여 팀원들의 역량을 강화하는 것이 필요합니다.
결론: 2026년 엣지 컴퓨팅이 나아가야 할 방향
2026년의 IoT 엣지 컴퓨팅 환경은 더 이상 단순한 데이터 수집 장치를 넘어, 자체적인 연산과 지능을 갖춘 분산 시스템으로 진화하고 있습니다. Yocto, K3s, AWS IoT FleetWise의 조합은 이러한 변화의 흐름 속에서 대규모 IoT 디바이스의 펌웨어 업데이트 고통을 끝내고, 99% 이상의 안정성을 확보할 수 있는 강력한 실전 전략을 제시합니다.
이러한 컨테이너 기반 엣지 배포 및 자동 롤백 시스템은 단순히 업데이트의 안정성을 높이는 것을 넘어, 개발 및 배포 프로세스의 효율성을 극대화하고, 엣지 디바이스의 가시성을 확보하여 운영 비용을 절감하는 효과까지 가져옵니다. 지금 당장 모든 시스템을 전환하기 어렵다면, 파일럿 프로젝트를 통해 핵심 기술 스택을 작은 규모로 적용해보며 경험을 쌓는 것부터 시작해 보십시오. 여러분의 엣지 컴퓨팅 인프라가 더욱 견고하고 유연해지는 첫걸음이 될 것입니다.
함께 보면 좋은 글
참고자료
최신 정보와 수치 확인에 참고한 공개 자료입니다. 제품·정책·가격은 변경될 수 있으므로 중요한 결정 전 원문도 확인해 주세요.
- mender.io
- youtube.com
- medium.com
- substack.com
- overcast.blog
- github.com
- amazon.com
- ecr.aws
- github.com
- yoctoproject.org
작성 안내: 공개 자료 조사와 AI 보조 작성·자동 품질검사를 활용했습니다. 확인 가능한 출처를 우선 사용하며, 실제 환경에서는 버전·조건에 따라 결과가 달라질 수 있습니다.